Настройка фильтрации по фидам
Принцип настройки фильтрации на основе Threat Intelligence Feeds (TI Feeds):
- Система регулярно обновляет списки индикаторов компрометации (IoC) из выбранных фидов
- При поступлении DNS-запроса система проверяет запрашиваемый домен или IP-адрес в ответе на соответствие этим спискам
- В зависимости от выбранного режима, атрибутов индикатора и зоны система выполняет соответствующее действие («Блокировать», «Предупреждать», «Не проверять»)
- Рекомендация: Начните с режима Мониторинг для всех фидов на период пилотной эксплуатации (1-2 недели). Проанализируйте Журнал событий, чтобы оценить частоту срабатываний и избежать ложных блокировок критичных ресурсов, после чего настройте постоянные политики
Шаг 1. Переход к настройкам TI Feeds
- В интерфейсе панели управления перейдите в раздел Компания 1 на вкладку Правила 2
- Внутри раздела выберите вкладку TI Feeds 3
- На экране отобразится таблица с доступными для настройки источниками угроз
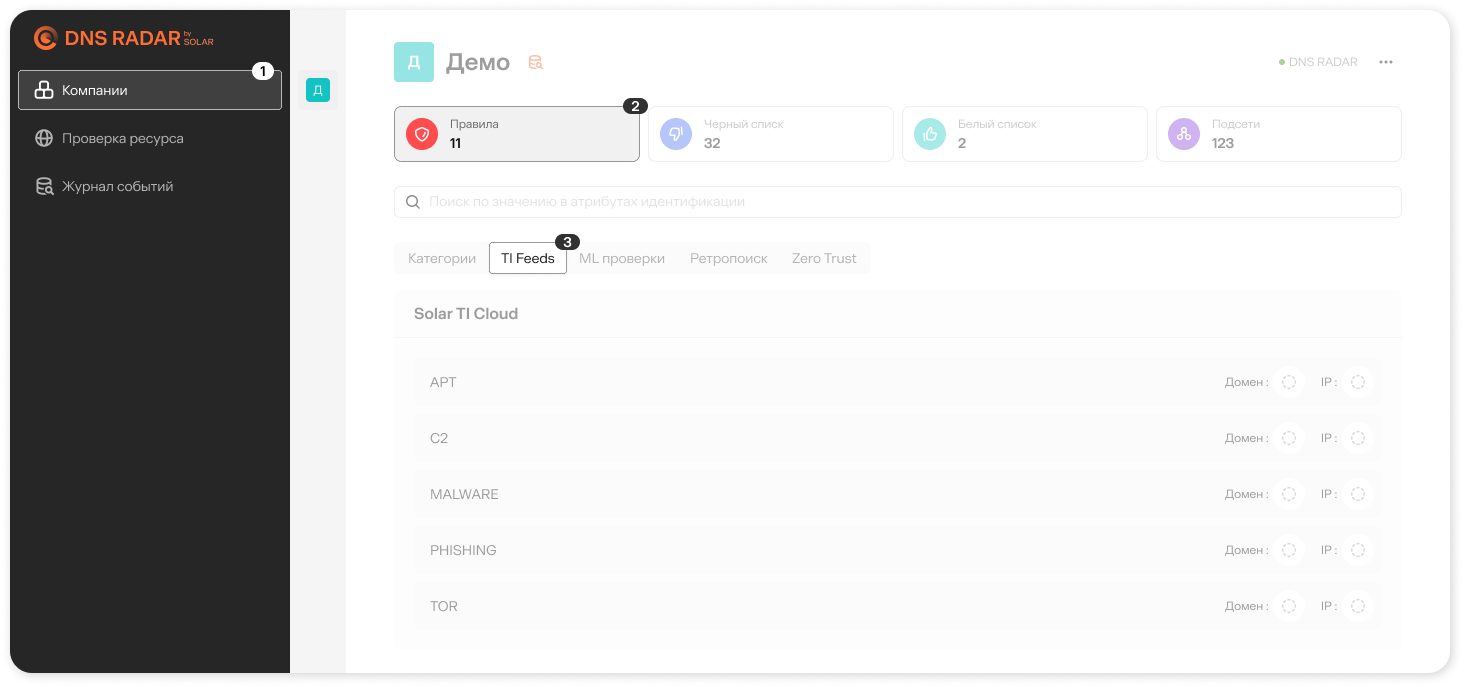
Шаг 2. Выбор и настройка фидов
В таблице представлены типы фидов с описанием их назначения:
| Название фида | Описание и содержание |
|---|---|
| APT | Индикаторы целевых атак, проводимых высококвалифицированными группировками (Advanced Persistent Threats) |
| C2 | Серверы управления и контроля (Command & Control), используемые злоумышленниками для управления вредоносным ПО |
| MALWARE | Комплексный фид, объединяющий индикаторы, связанные с различными типами вредоносного ПО: программы-шифровальщики (ransomware), похитители данных (stealer), ботнеты, майнеры, а также элементы APT и C2 |
| PHISHING | Домены и ресурсы, участвующие в фишинговых рассылках или используемые для создания фишинговых страниц |
| TOR | Выходные узлы сети Tor, которые могут использоваться для скрытия злонамеренной активности |
| VPN | Выходные серверы публичных VPN-сервисов, которые могут применяться для обхода географических или корпоративных ограничений |
| FINCERT_VERIFIED | Индикаторы компрометации из базы данных ФинЦЕРТ, верифицированные экспертами Центра исследований киберугроз 4RAYS |
| FSTEC_VERIFIED | Индикаторы компрометации из базы данных ФСТЭК России, верифицированные экспертами Центра исследований киберугроз 4RAYS |
Порядок настройки для каждого фида:
Для каждой строки (типа угроз) необходимо отдельно настроить поведение системы:
- Домен: Выберите действие при обнаружении запрашиваемого домена из данного фида
- IP-адрес: Выберите действие при обнаружении IP-адреса в ответе DNS-сервера из данного фида
Зоны индикатора:
Режим фильтрации настраивается в зависимости от зоны индикатора. Зона индикатора классифицирует степень угрозы:
| Зона | Описание |
|---|---|
| MALICIOUS | Индикатор с высокой достоверностью связан с подтвержденной вредоносной активностью (вредоносное ПО, C2-серверы, фишинг и т.д.) |
| SUSPICIOUS | Индикатор демонстрирует признаки потенциально вредоносной активности, но требует дополнительного подтверждения |
Режимы фильтрации:
В зависимости от выбранного режима система по-разному обрабатывает индикаторы с зоной MALICIOUS (вредоносные) и SUSPICIOUS (подозрительные)
| Режим в интерфейсе | Описание |
|---|---|
| Не проверять | Проверка по данному фиду не выполняется. Все индикаторы (как MALICIOUS, так и SUSPICIOUS) пропускаются |
| Предупреждать | Все индикаторы фида вызывают срабатывание правила «Предупреждать» (DETECT) независимо от их зоны |
| Блокировать | Все индикаторы фида блокируются (BLOCK) независимо от их зоны |
| Умная защита | Индикаторы с зоной MALICIOUS блокируются (BLOCK), а индикаторы с зоной SUSPICIOUS вызывают предупреждение (DETECT) |
Если запрос соответствует индикаторам из нескольких фидов одновременно, итоговое действие определяется на основе приоритета. Наивысший приоритет имеет режим блокировки: если хотя бы один из фидов, где найдено совпадение, требует блокировки, запрос будет заблокирован, независимо от настроек других фидов
Шаг 3. Проверка работоспособности фильтрации
После сохранения настроек выполните тестирование, чтобы убедиться в корректной работе системы.
-
Тест на блокировку (если выбран режим «Блокировать» или «Умная защита»):
- Попробуйте перейти по известному тестовому URL из категории фида, для которого настроена блокировка (например, можно использовать
http://malware.testing.google.test/testing/malware/для теста MALWARE-фидов, если он присутствует в ваших фидах) - Ожидаемый результат: Доступ к ресурсу должен быть заблокирован
- Попробуйте перейти по известному тестовому URL из категории фида, для которого настроена блокировка (например, можно использовать
-
Тест на предупреждение (если выбран режим «Предупреждать»):
- Посетите ресурс, который, как вы уверены, попадает под выбранный фид (например, сайт, занимающийся фишингом)
- Перейдите в раздел Журнал событий
- Найдите событие, связанное с вашим тестовым запросом в Истории запросов
- Ожидаемый результат: В Журнале событий должна присутствовать запись с типом события Предупреждение и указанием имени сработавшего фида (например,
PHISHING).
-
Анализ и корректировка:
- Если блокировка или предупреждение не сработали, убедитесь, что настройки были сохранены и прошло достаточно времени для применения изменений (обычно несколько минут)
- Проверьте, не перекрывается ли правило более приоритетным (например, домен добавлен в Белый список)
- При частых ложных срабатываниях для определенного фида переведите его в режим «Предупреждать» для дополнительного анализа или настройте исключения
- Если проблема не устраняется, обратитесь к технической поддержке (mss-service@rt-solar.ru) или администратору системы