Получение информации по индикатору
4RAYS Threat Intelligence Portal — это веб-интерфейс для анализа киберугроз, предоставляющий доступ к актуальной информации о вредоносных индикаторах, отчетах о расследованиях и данных о хакерских группировках. Портал позволяет специалистам по безопасности проверять подозрительные файлы, домены, IP-адреса и URL-адреса, используя агрегированные данные из различных источников.
Шаг 1. Получение доступа к Порталу
Для регистрации и получения учетных данных для входа в Портал необходимо написать запрос на электронную почту технической поддержки support.tic@rt-solar.ru. После получения логина и пароля вы сможете войти в систему по ссылке https://portal.data.rt-solar.ru

Шаг 2. Поиск индикатора
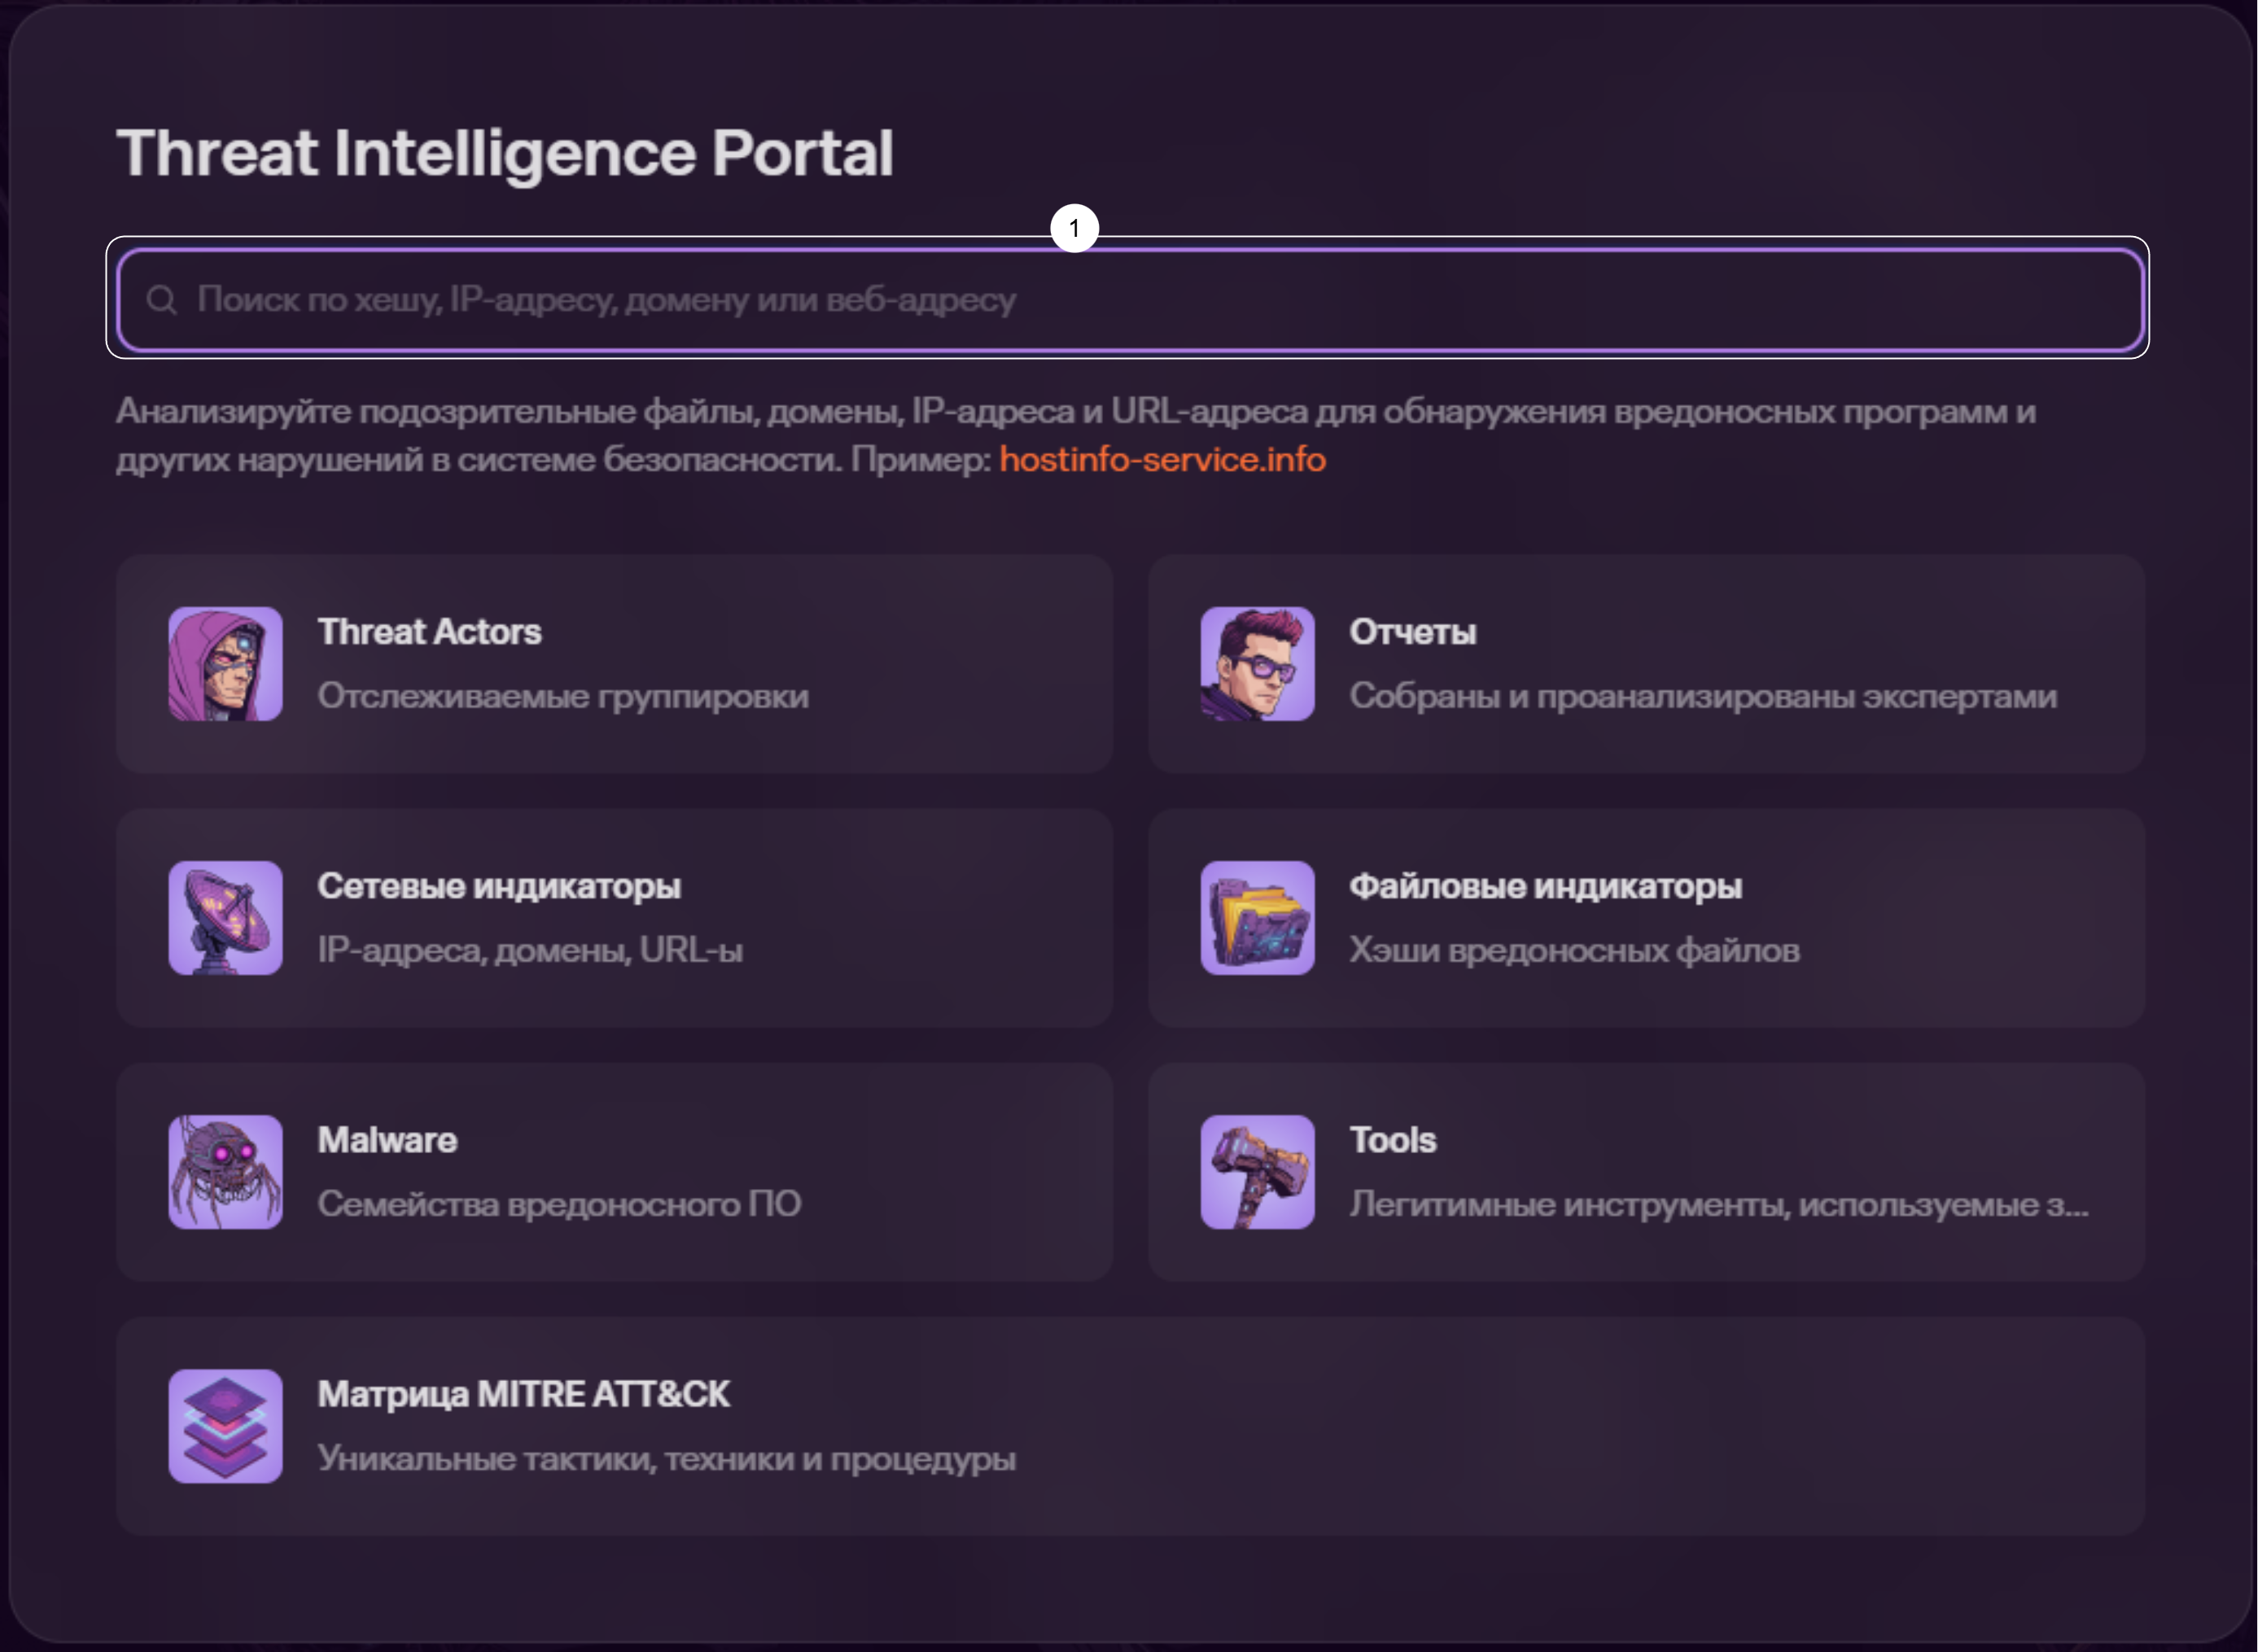
- Введите в поле поиска 1 подозрительный хеш, IP-адрес, домен или URL
- Пример:
dfde12321.ru
- Пример:
- По мере ввода система отображает промежуточные результаты. Выберите подходящий вариант из выпадающего списка или нажмите клавишу Enter
- Откроется страница с данными по индикатору
Шаг 3. Просмотр детальной информации по индикатору
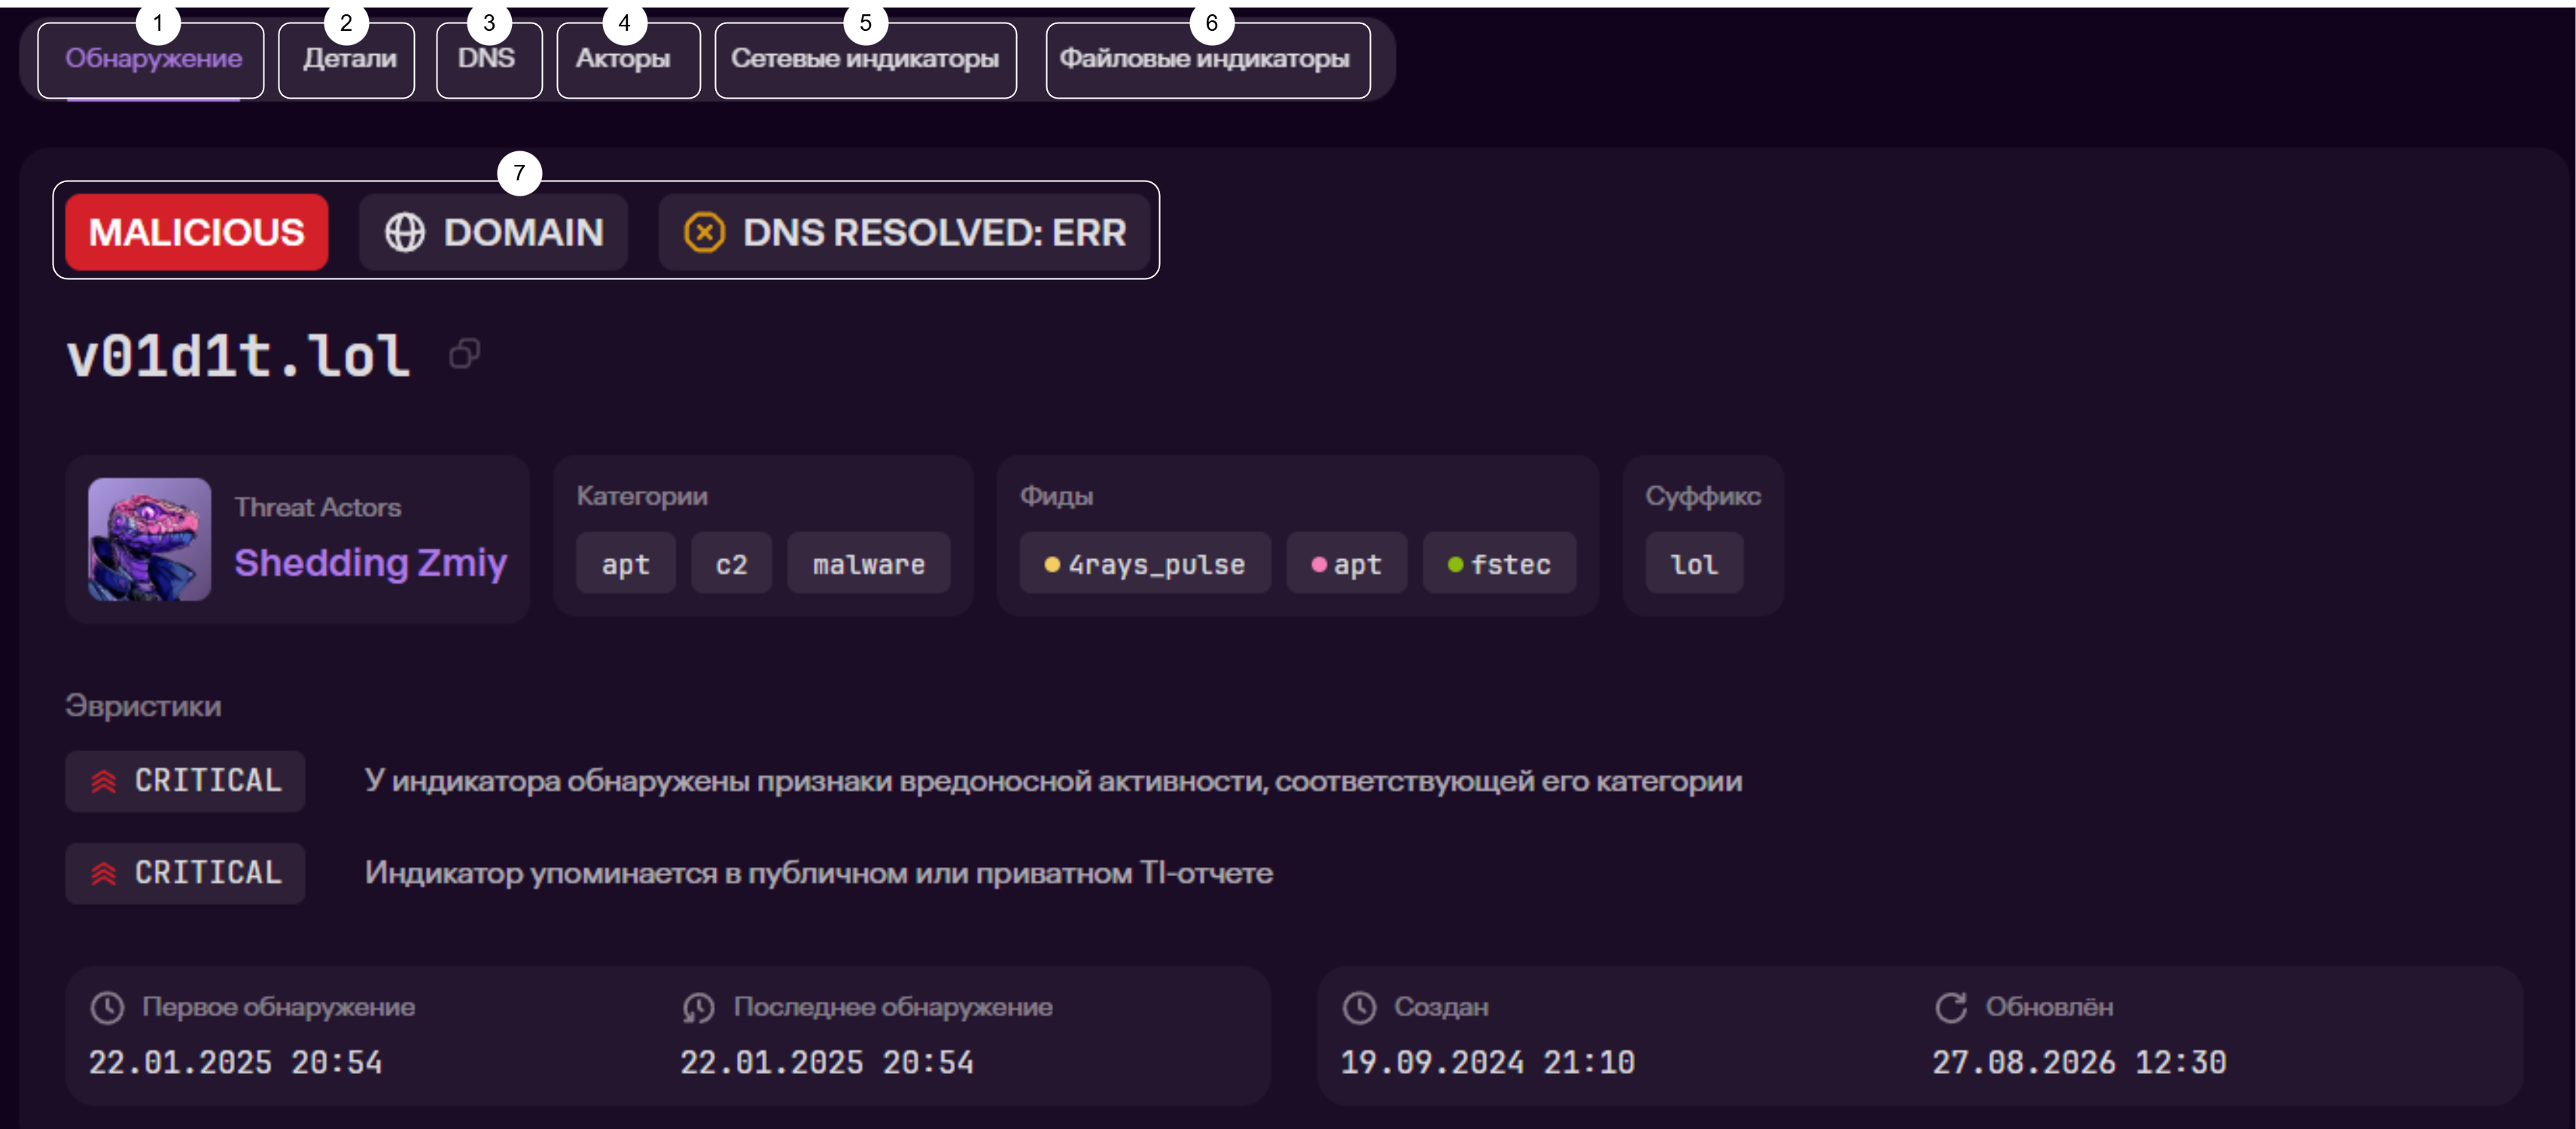
На странице индикатора доступны вкладки с информацией:
- «Обнаружение» 1 — сводные данные об индикаторе: дата первого и последнего обнаружения, источники (фиды), тип и зона опасности (
MALICIOUS/SUSPICIOUS/CLEAN/UNKNOWN). - «Детали» 2 — расширенная техническая информация: связанные домены, IP-адреса, URL, а также дополнительный контекст по индикатору.
- «DNS» 3 — отображает текущий статус разрешения домена:
- успешно (
DNS RESOLVED: OK); - с ошибкой (
DNS RESOLVED: ERR); - в процессе проверки (
Проверка DNS).
- успешно (
- «Акторы» 4 — перечень хакерских группировок (Threat Actors), связанных с данным индикатором, с возможностью перехода к карточке каждой группировки.
- «Сетевые индикаторы» 5 — связанные сетевые индикаторы: домены, IP-адреса и URL, ассоциированные с проверяемым объектом.
- «Файловые индикаторы» 6 — связанные файловые индикаторы: хеш-суммы файлов (
MD5,SHA1,SHA256), обнаруженные в связке с проверяемым объектом.
В блоке 7 отображается наиболее важная информация по объекту.